 Veranstaltungen
 Wetter

 Meistgelesen
 Meinung
 Sportergebnisse
 Geschäftswelt
 Stellenmarkt
 Immobilienmarkt
 Traueranzeigen
 Familienanzeigen
CYBER
Zertifikat da, Daten weg: Warum Vorschriften allein nicht vor Hackern schützen
Viele Betriebe erfüllen alle Auflagen und werden trotzdem Opfer von Cyberangriffen. Der Grund liegt in einem weit verbreiteten Missverständnis.
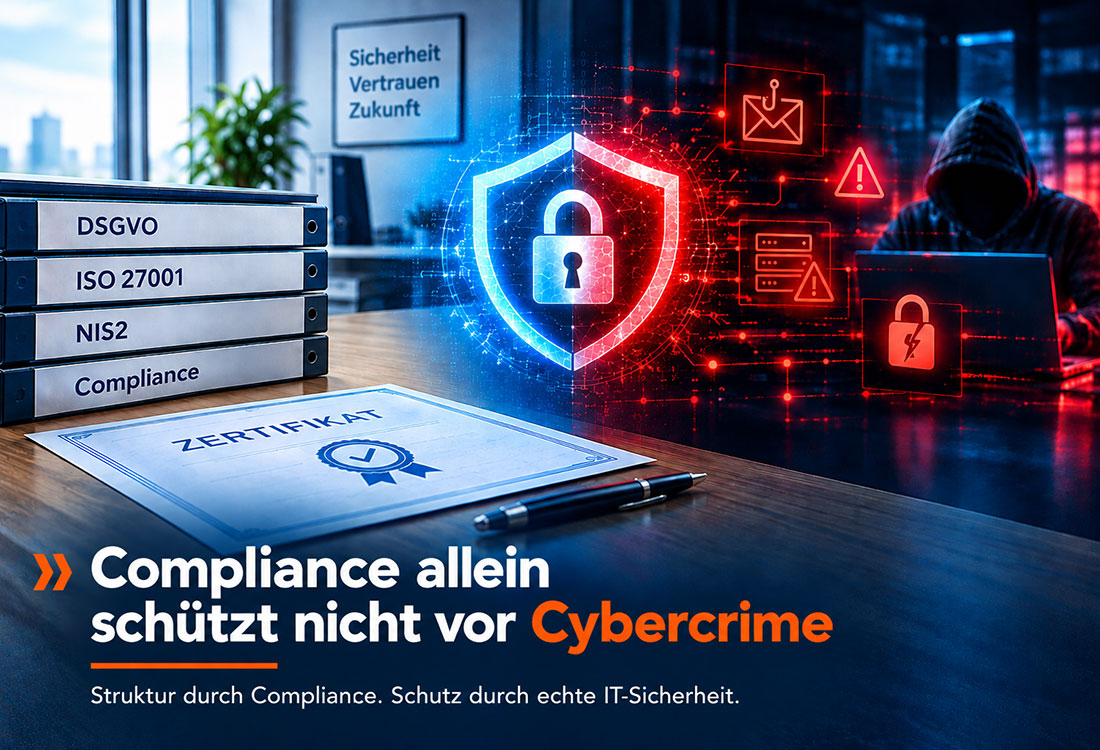
Die Zertifikate hängen im Flur, die Richtlinien liegen im Intranet, die Prüfung wurde bestanden. Und dennoch: Wenige Wochen später sind alle Daten verschlüsselt, die Produktion steht still, und die Erpresser verlangen Lösegeld. Was nach einem Ausnahmefall klingt, trifft immer wieder auch Unternehmen aus der Region. Der Grund ist häufig derselbe: Die Einhaltung von Vorschriften, im Fachjargon „Compliance“ genannt, wird mit echter IT-Sicherheit verwechselt.
Vorschrift ist nicht gleich Schutz
Compliance bedeutet, dass ein Unternehmen vorgegebene Regeln erfüllt, etwa zum Datenschutz oder nach bestimmten Normen. Das ist wichtig, denn es sorgt für klare Zuständigkeiten und ein Mindestmaß an Ordnung. Die entscheidende Frage lautet aber nicht, ob alle Regeln eingehalten werden, sondern: Können Angreifer uns heute erfolgreich schaden? Darauf gibt kein Zertifikat eine Antwort. Kriminelle fragen nicht nach Prüfberichten. Sie suchen die Tür, die gerade offen steht.
Warum das Papier nicht reicht
Ein Vergleich hilft: Ein Feuerschutzzertifikat an der Wand löscht keinen Brand. So ähnlich verhält es sich in der IT.
- Nur eine Momentaufnahme: Eine Prüfung zeigt den Stand eines Tages. Neue Sicherheitslücken entstehen dagegen ständig.
- Regeln sind langsamer als Täter: Vorschriften brauchen Jahre, Angreifer ändern ihre Methoden in Wochen, mit Hilfe von Künstlicher Intelligenz oft in Stunden.
- Dokumentiert heißt nicht erprobt: Ob die Datensicherung im Ernstfall wirklich funktioniert, wird selten getestet. Auch eine Richtlinie hilft wenig, wenn niemand eine betrügerische E-Mail erkennt.
- Blinde Flecken: Private Geräte im Homeoffice, Cloud-Dienste oder Zugänge externer Dienstleister tauchen in Checklisten oft nicht auf.
Wie ein Angriff meist beginnt
Spektakulär sind die wenigsten Attacken. Häufig steht am Anfang eine gefälschte E-Mail, ein gestohlenes Passwort oder ein Programm, dessen Sicherheitsupdate niemand eingespielt hat. Von dort bewegen sich die Täter oft tagelang unbemerkt durch das Firmennetz, bevor sie zuschlagen. Ein Betrieb kann in dieser Zeit sämtliche Auflagen erfüllen und trotzdem nichts bemerken, weil niemand das Netz im Blick hat.
Was wirklich hilft
Regeln bleiben das Fundament, aber Schutz entsteht erst durch das, was darauf aufbaut: aktuelle Technik, regelmäßige Software-Updates, eine zweite Sicherung beim Anmelden, ein System, das ungewöhnliche Vorgänge meldet, und geschulte Mitarbeiter. Ebenso wichtig ist ein Notfallplan, der nicht in der Schublade liegt, sondern geübt wurde.
Drei Fragen für den Chefschreibtisch
- Wer bemerkt es, wenn heute Nacht jemand in unser Netz eindringt?
- Wer weiß, was dann zu tun ist?
- Wie schnell können wir danach wieder arbeiten, und haben wir die Datensicherung schon einmal zurückgespielt?
Kann ein Betrieb diese Fragen nicht klar beantworten, reicht das Zertifikat an der Wand nicht aus. Es zeigt, dass die Hausaufgaben gemacht sind. Ob sie im Ernstfall tragen, zeigt erst ein Test.
Wir unterstützen Sie
Als Systemhaus im Oberbergischen begleiten wir Unternehmen dabei, aus Compliance-Anforderungen eine wirksame, gelebte IT-Sicherheit zu machen: von der Bestandsaufnahme über technische Schutzmaßnahmen und Monitoring bis zu Schulungen und Notfallkonzepten. Sprechen Sie uns an, wir prüfen gemeinsam, wie belastbar Ihre Sicherheit wirklich ist.
https://www.oberberg.net/anfahrt-kontakt-2/
(Text mit Hilfe von KI strukturiert und korrigiert)